NCSC: nog geen misbruik gesignaleerd na kwetsbaarheden in PHP
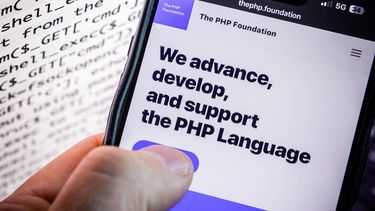
Het Nationaal Cyber Security Centrum (NCSC) heeft na het bekend worden van kwetsbaarheden in programmeertaal PHP nog geen „actief misbruik” gesignaleerd. Het centrum adviseert organisaties wel nadrukkelijk om alvast voorbereidingen te treffen op de updates die woensdagmiddag beschikbaar worden gesteld, zodat die zo snel mogelijk geïnstalleerd kunnen worden.
NCSC stelt dat PHP om 16.00 uur updates publiceert om de kwetsbaarheden te verhelpen. Dat tijdstip kan ook nog worden vervroegd. „Voer deze updates zodra ze beschikbaar komen direct door. Zolang dat niet gebeurt, is ieder systeem dat PHP bevat en vanaf het publieke internet bereikbaar is vermoedelijk kwetsbaar”, waarschuwt de instantie.
Tot die tijd adviseert het centrum dat organisaties per systeem dat PHP gebruikt en aan het internet hangt beoordelen wat de risico’s zijn. Ook zouden organisaties moeten kijken of aanvullende maatregelen noodzakelijk zijn, zoals het uitschakelen van het systeem. De website van NCSC zelf is uit voorzorg ook tijdelijk offline gehaald.
Tweede Kamer
De kwetsbaarheden in de programmeertaal kunnen door middel van een bepaalde eenvoudige handeling misbruikt worden door kwaadwillenden. „Organisaties die PHP gebruiken op hun webservers lopen een zeer hoog risico op volledige overname van het systeem door externe aanvallers”, benadrukt NCSC.
PHP is een programmeertaal waarmee websites en webapplicaties worden gebouwd. Het zorgt ervoor dat websites niet alleen informatie tonen, maar ook iets kunnen doen, legt NCSC uit. De programmeertaal regelt dat mensen kunnen inloggen, voert betalingen uit en communiceert met databases. Andere bekende software, zoals WordPress, maakt gebruik van PHP.
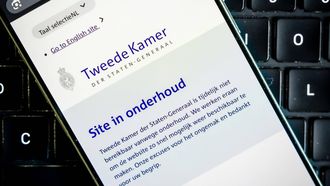
Verschillende websites, zoals die van de Tweede Kamer, zijn woensdag uit voorzorg offline gehaald nadat de kwetsbaarheden aan het licht kwamen.
ANP